Das Überprüfen der offenen Ports zeigt Ihnen, ob Software tatsächlich auf Verbindungen wartet. Dies ist nützlich für Spieleserver, Webserver, Datenbanken, Bots und RCON-Tools.
Wenn der Dienst nicht lokal lauscht, wird keine Firewall-Regel ihn von außen erreichbar machen. Starten Sie zuerst die Anwendung und überprüfen Sie dann den Port.
- Verbinden Sie sich mit SSH mit dem VPS.
- Verwenden Sie
ss, um die offenen TCP- und UDP-Ports aufzulisten:sudo ss -tulpn
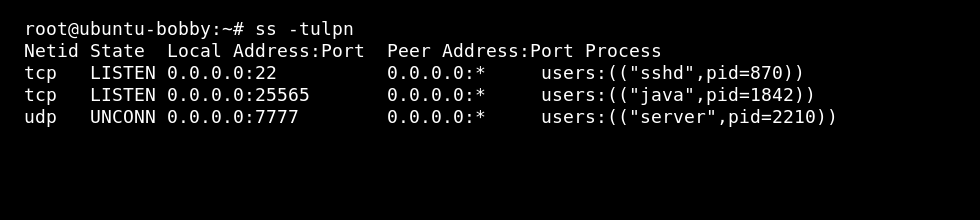
- Wenn
netstatinstalliert ist, verwenden Sie den einprägsamen Befehl-peanut:sudo netstat -peanut
- Wenn netstat auf Ubuntu oder Debian fehlt, installieren Sie es mit:
sudo apt install net-tools
- Wenn netstat auf AlmaLinux, Rocky Linux, Oracle Linux oder CentOS fehlt, installieren Sie es mit:
sudo dnf install net-tools
Was zu überprüfen ist
| Überprüfung | Warum es wichtig ist |
|---|---|
| TCP oder UDP | Die Firewall-Regel muss mit dem Protokoll übereinstimmen, das der Dienst verwendet. |
| Lokale Adresse | 127.0.0.1 bedeutet nur lokal; 0.0.0.0 bedeutet normalerweise alle IPv4-Adressen. |
| Prozessname | Bestätigt, dass der erwartete Dienst den Port besitzt. |
| Firewall | Der Dienst kann lokal lauschen, aber dennoch vom Internet blockiert sein. |
Für Firewall-Regeln verwenden Sie Wie man Firewall-Ports auf einem Linux VPS öffnet.
