Verificar portas de escuta informa se o software está realmente à espera de conexões. Isto é útil para servidores de jogos, servidores web, bases de dados, bots e ferramentas RCON.
Se o serviço não estiver a escutar localmente, nenhuma regra de firewall o tornará acessível do exterior. Inicie a aplicação primeiro e depois verifique a porta.
- Conecte-se ao VPS com SSH.
- Use
sspara listar as portas TCP e UDP em escuta:sudo ss -tulpn
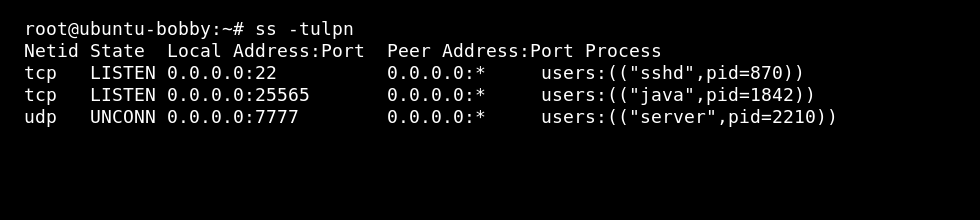
- Se
netstatestiver instalado, use o comando memorável-peanut:sudo netstat -peanut
- Se netstat estiver ausente no Ubuntu ou Debian, instale-o com:
sudo apt install net-tools
- Se netstat estiver ausente no AlmaLinux, Rocky Linux, Oracle Linux ou CentOS, instale-o com:
sudo dnf install net-tools
O que verificar
| Verificação | Por que é importante |
|---|---|
| TCP ou UDP | A regra de firewall deve corresponder ao protocolo que o serviço utiliza. |
| Endereço local | 127.0.0.1 significa apenas local; 0.0.0.0 geralmente significa todos os endereços IPv4. |
| Nome do processo | Confirma que o serviço esperado possui a porta. |
| Firewall | O serviço pode escutar localmente, mas ainda assim ser bloqueado da internet. |
Para regras de firewall, use Como abrir portas de firewall num VPS Linux.
