SSH är det huvudsakliga sättet att hantera en Linux VPS, så det bör säkras innan servern används för publika tjänster. Börja med att lägga till en SSH-nyckel och en sudo-användare, och minska lösenordsbaserad åtkomst där det är möjligt.
Lås inte ner SSH förrän du har testat en andra inloggningsmetod. Håll en fungerande SSH-session öppen medan du gör ändringar.
- Lägg till en SSH-nyckel: Hur man lägger till en SSH-nyckel till din VPS.
- Skapa en sudo-användare: Hur man skapar en sudo-användare på en Linux VPS.
- Testa att sudo-användaren kan logga in med SSH-nyckeln.
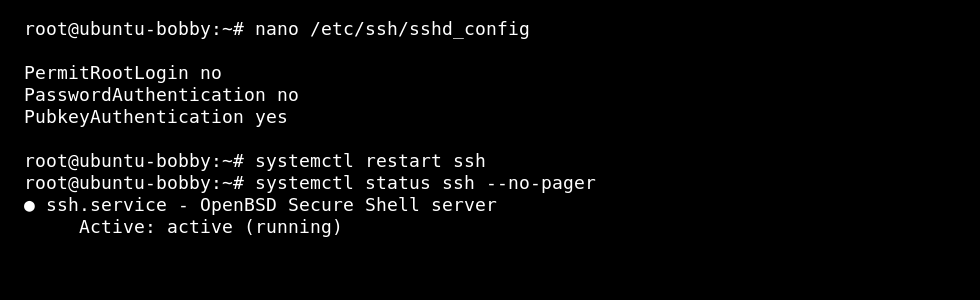
- Redigera SSH-konfigurationen:
sudo nano /etc/ssh/sshd_config
Vanliga härdningsalternativ är:
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
Vad dessa alternativ ändrar
| Alternativ | Effekt |
|---|---|
PermitRootLogin no | Stoppar direkta root-inloggningar. Administratörer loggar in som en vanlig användare och använder sudo. |
PasswordAuthentication no | Stoppar lösenordsbaserade SSH-inloggningar. Användare måste använda SSH-nycklar. |
PubkeyAuthentication yes | Tillåter SSH-nyckelautentisering. |
Starta om SSH
På Ubuntu eller Debian heter tjänsten vanligtvis ssh:
sudo systemctl restart ssh
På AlmaLinux, Rocky Linux, Oracle Linux och de flesta CentOS-liknande system heter tjänsten vanligtvis sshd:
sudo systemctl restart sshd
Testa innan du stänger den gamla sessionen
- Lämna den nuvarande SSH-sessionen öppen.
- Öppna en andra terminal.
- Anslut med den nya användaren och nyckeln.
- Kör
sudo whoami. - Stäng endast den gamla sessionen efter att den nya fungerar.
Om du låser dig ute, använd VPS-konsolen för att reparera /etc/ssh/sshd_config.
