Att kontrollera lyssnande portar visar om programvara faktiskt väntar på anslutningar. Detta är användbart för spelservrar, webbservrar, databaser, bots och RCON-verktyg.
Om tjänsten inte lyssnar lokalt kommer ingen brandväggsregel att göra den nåbar utifrån. Starta applikationen först, kontrollera sedan porten.
- Anslut till VPS:en med SSH.
- Använd
ssför att lista lyssnande TCP- och UDP-portar:sudo ss -tulpn
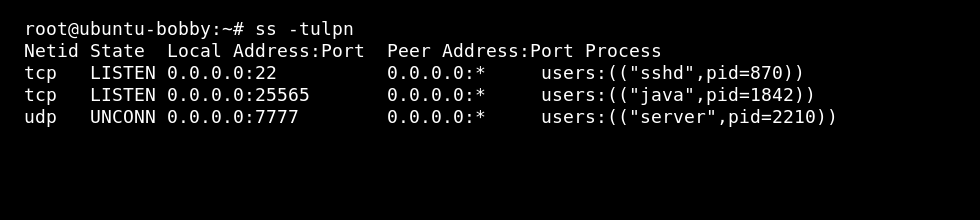
- Om
netstatär installerat, använd det minnesvärda kommandot-peanut:sudo netstat -peanut
- Om netstat saknas på Ubuntu eller Debian, installera det med:
sudo apt install net-tools
- Om netstat saknas på AlmaLinux, Rocky Linux, Oracle Linux eller CentOS, installera det med:
sudo dnf install net-tools
Vad man ska kontrollera
| Kontrollera | Varför det är viktigt |
|---|---|
| TCP eller UDP | Brandväggsregeln måste matcha protokollet som tjänsten använder. |
| Lokal adress | 127.0.0.1 betyder endast lokalt; 0.0.0.0 betyder vanligtvis alla IPv4-adresser. |
| Processnamn | Bekräftar att den förväntade tjänsten äger porten. |
| Brandvägg | Tjänsten kan lyssna lokalt men ändå blockeras från internet. |
För brandväggsregler, använd Hur man öppnar brandväggsportar på en Linux VPS.
